Pengantar
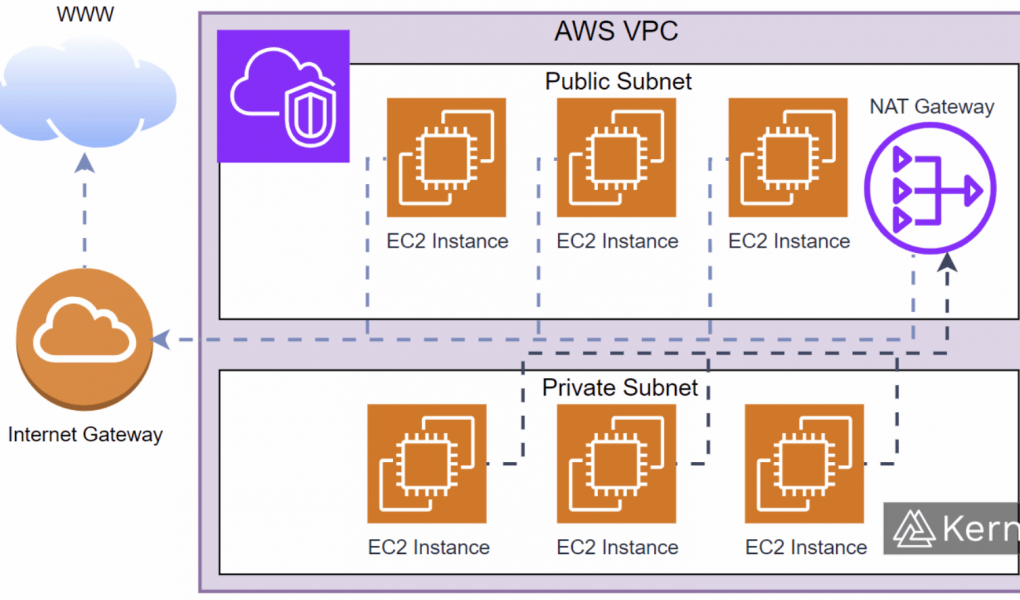
VPC (Virtual Private Cloud) di AWS (Amazon Web Services) adalah jaringan virtual pribadi yang kamu buat di dalam cloud AWS untuk menjalankan resource seperti EC2, RDS, Lambda, dan lainnya secara aman dan terisolasi.
VPC memungkinkan kamu untuk:
- Mengontrol alamat IP, subnet, tabel routing, dan gateway jaringan.
- Menentukan siapa yang bisa mengakses resource kamu melalui security group dan network ACL.
- Menyambungkan jaringan AWS dengan jaringan lokal (on-premises) melalui VPN atau AWS Direct Connect.
Komponen Utama VPC:
- Subnet
- Pembagian jaringan di dalam VPC (misalnya subnet publik dan subnet privat).
- Subnet publik bisa diakses dari internet (biasanya untuk web server).
- Subnet privat hanya bisa diakses dari internal (biasanya untuk database).
- Internet Gateway (IGW)
- Gerbang agar subnet publik bisa berkomunikasi dengan internet.
- Route Table
- Menentukan arah lalu lintas jaringan (misalnya subnet publik diarahkan ke Internet Gateway).
- NAT Gateway / NAT Instance
- Memungkinkan resource di subnet privat untuk mengakses internet (misalnya untuk update OS), tapi tetap tidak bisa diakses dari luar.
- Security Group
- Firewall berbasis instance (mengatur izin masuk/keluar untuk EC2 dan resource lain).
- Network ACL (Access Control List)
- Firewall berbasis subnet (lebih kasar daripada Security Group).
🧠 Contoh Kasus:
Misalnya kamu membuat aplikasi web di AWS:
- Web Server (EC2) di subnet publik dengan akses internet melalui Internet Gateway.
- Database (RDS) di subnet privat, tanpa akses langsung ke internet.
- Komunikasi antara web server dan database hanya lewat jaringan internal VPC.
📈 Manfaat VPC:
- Isolasi penuh antar aplikasi.
- Pengaturan keamanan tingkat tinggi.
- Bisa dikustomisasi sesuai kebutuhan jaringan perusahaan.
- Mendukung koneksi hybrid (AWS ↔ On-premises).
Membuat VPC di AWS

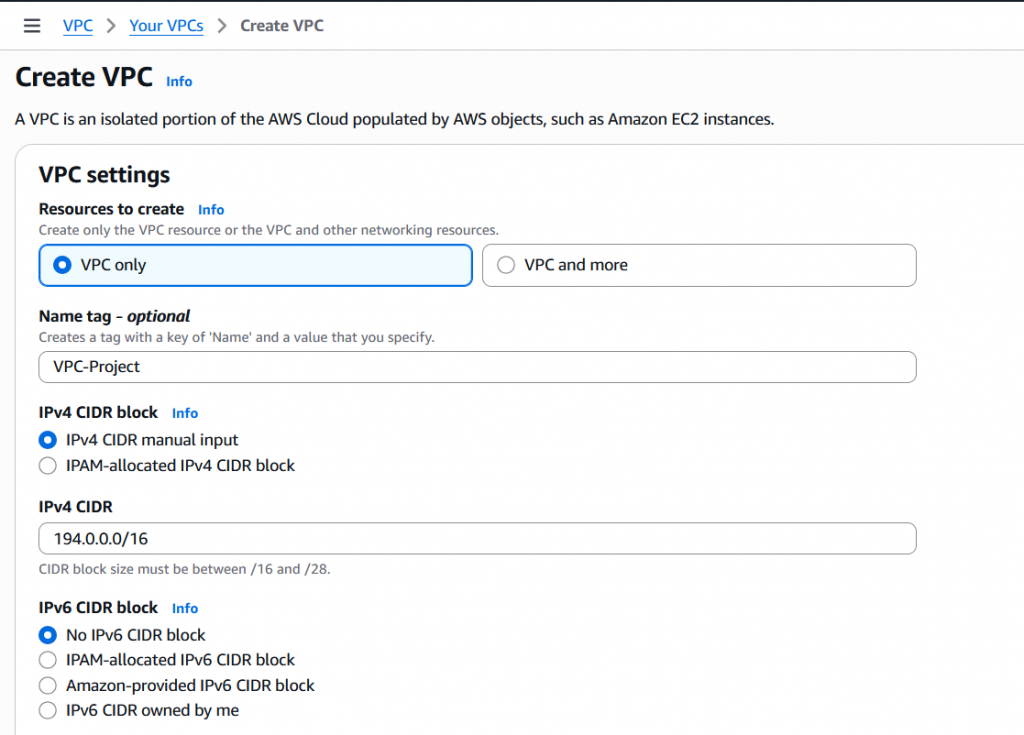
- Masuk ke menu VPC -> Your VPCs -> Create VPC
- Misalkan blok IP -> 194.0.0.0/16
Membuat Subnet
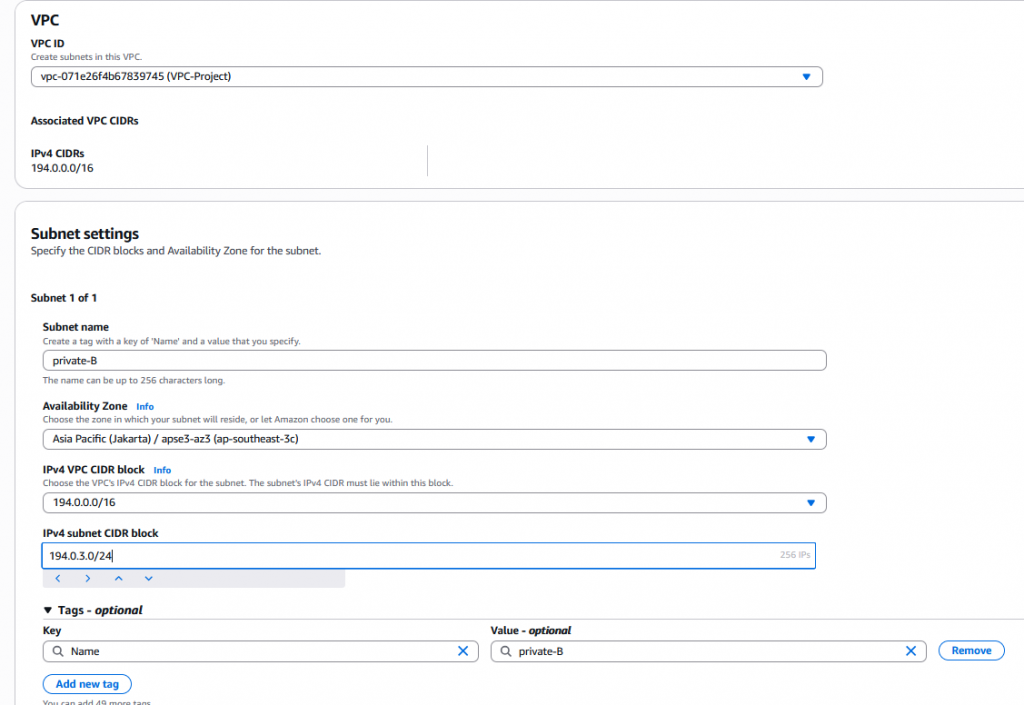
- Masuk ke menu Subnet -> Create Subnet
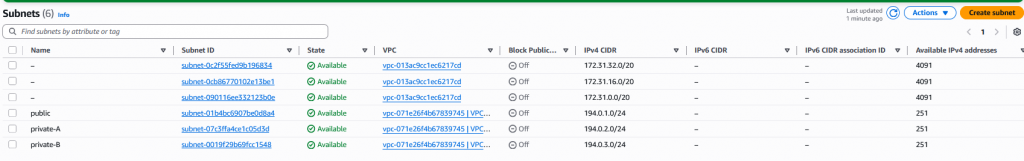
1. Subnet Public : 194.0.1.0/24 -> untuk koneksi Public seperti VPN
2. Subnet Private A : 194.0.2.0/24 -> untuk koneksi internal/local
3. Subnet Private B : 194.0.3.0/24 -> untuk koneksi internal/local- Subnet public
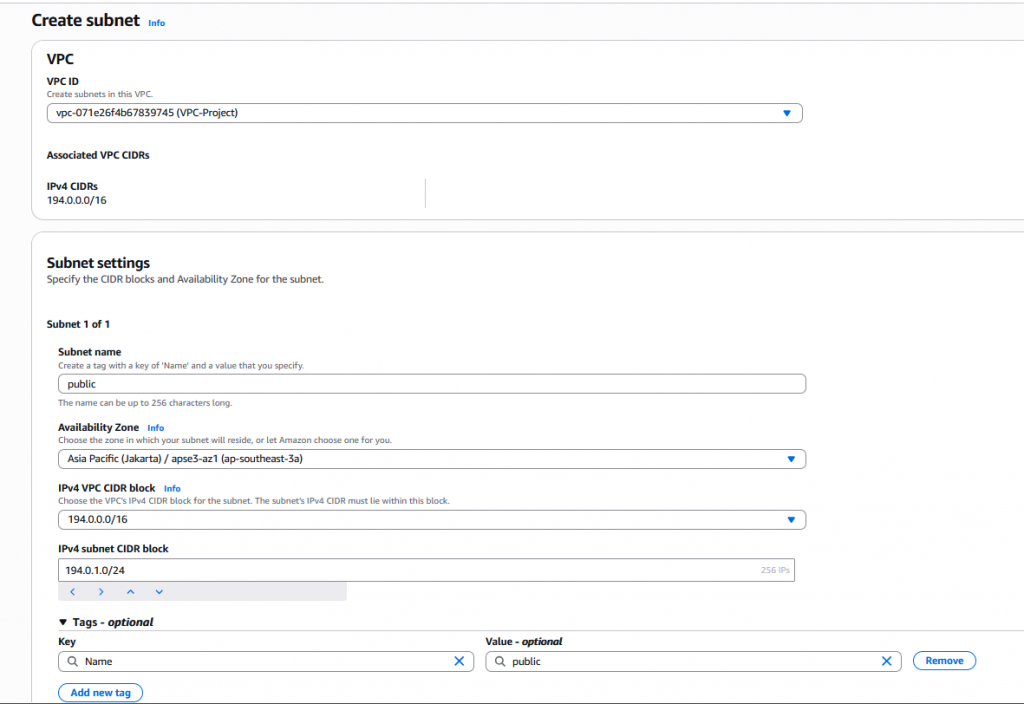
- Subnet Private A

- Subnet Private B
- Jika sudah berhasil di buat akan bertambah 3 Subnet
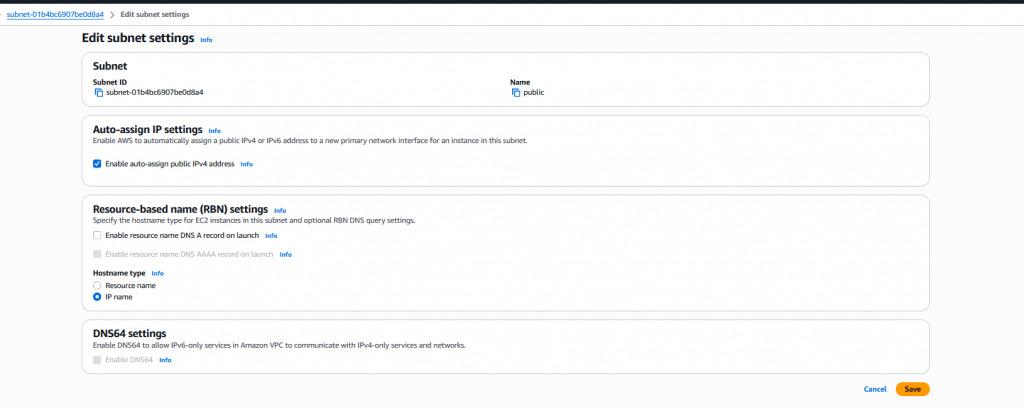
- Menambahkan otomatis IP dinamic public di subnet
Masuk ke menu subnet kemudian pilih subnet nya -> action ->edit subnet setting dan pilih centang enable auto-assign piblic IPv4 address
Membuat Internet Gateway (IGW)
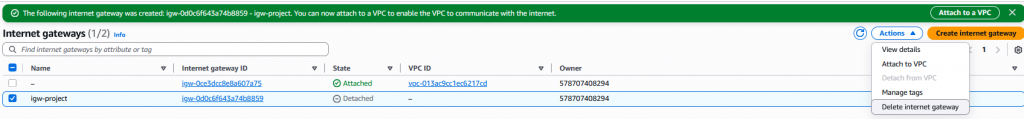
Internet Gateway (IGW) berfungsi Memberi akses keluar/masuk ke internet untuk subnet publik.
- Masuk ke Menu Internet Gateways -> create internet gateway

- Attach igw ke VPC

Membuat Elastic IP
Elastic IP berfungsi untuk menyediakan alamat IP publik statis yang dapat dipetakan ulang antar sumber daya cloud yang berbeda.
- Masuk ke menu Elastic IPs -> Allocate Elastic IP Address


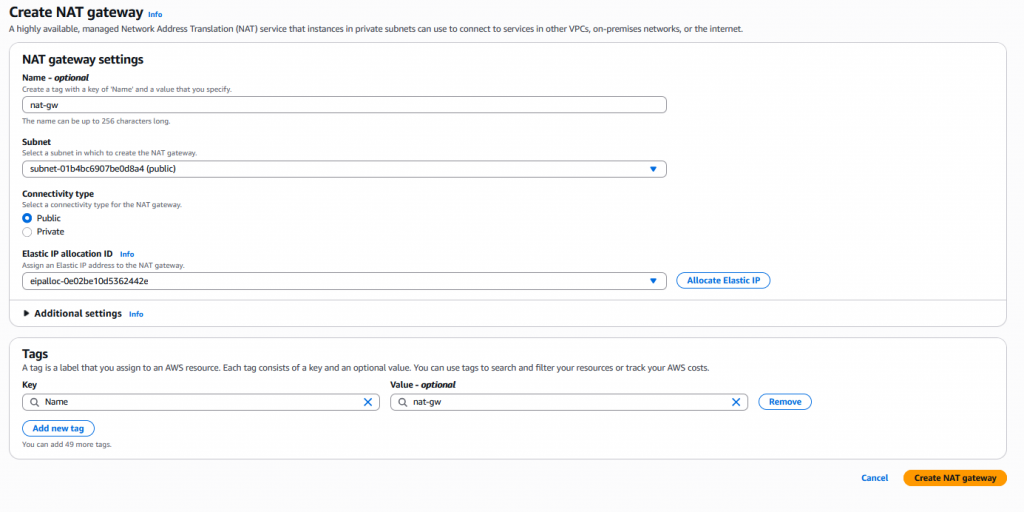
Membuat NAT Gateway
Agar instance di subnet privat bisa akses internet tanpa terbuka ke publik. Biasanya ditempatkan di subnet publik. Kamu butuh Elastic IP untuk NAT Gateway.
- Buka Menu Nat Gateways -> Create NAT Gateway

Membuat Route Tables
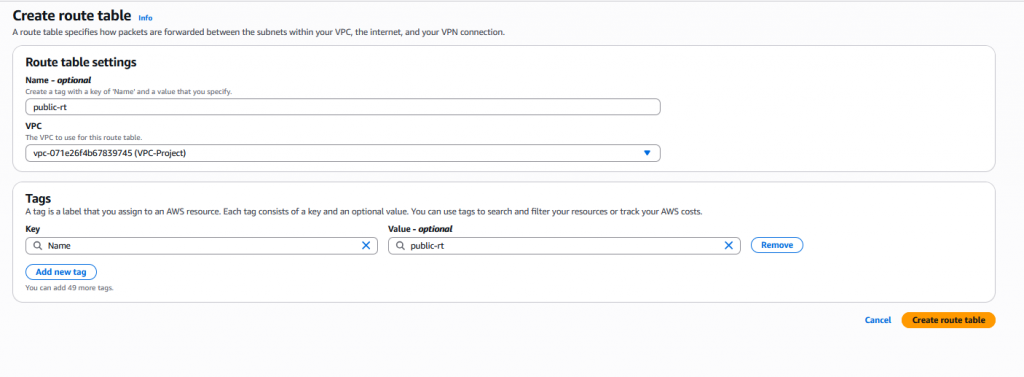
Kita akan punya 2 route table:
- 🌐 Public Route Table → arahkan ke Internet Gateway (IGW)
- 🔒 Private Route Table → arahkan ke NAT Gateway (NAT GW)
- Buka menu route tables -> create route table

- Menambahkan Route ke Internet GW dan Nat GW
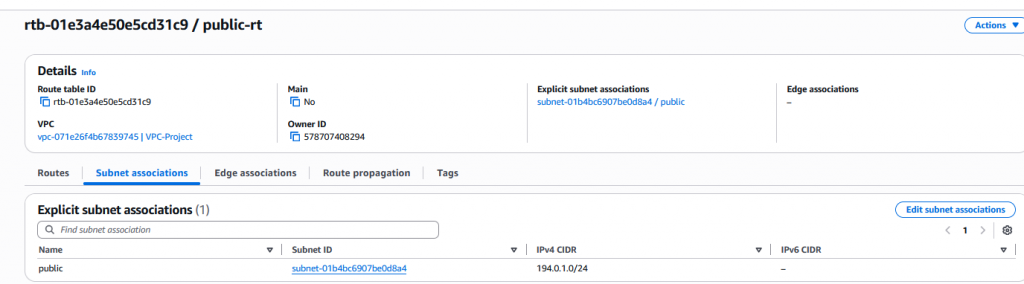
- buka public-rt -> Edit Route -> tambahkan
Destination: 0.0.0.0/0

Target: pilih Internet Gateway (igw-xxxxxxx)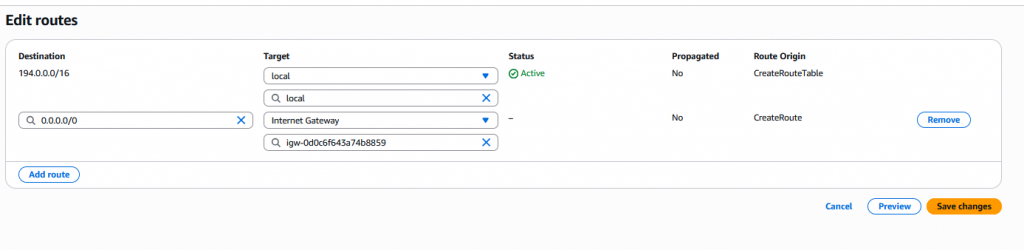
Klik Tab subnet assosiations -> edit subnet associations kemudian centang yang public subnet
2. Buka private-rt -> Edit Route -> tambahkan
Destination: 0.0.0.0/0

Target: pilih NAT Gateway (nat-xxxxxxxx)
(pastikan NAT GW sudah “Available”)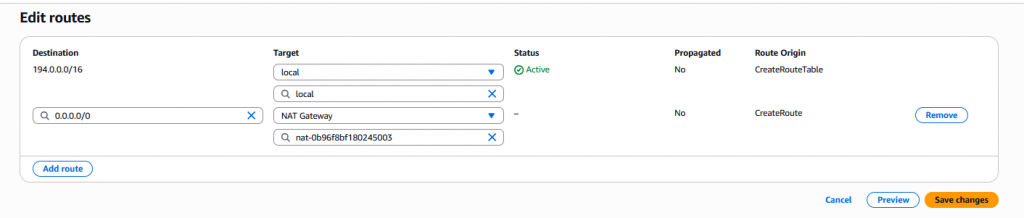
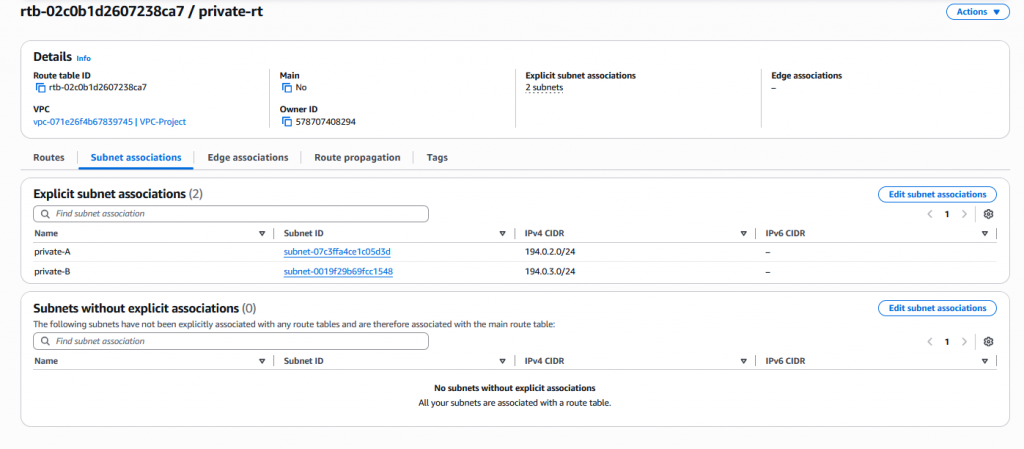
Edit Subnet Assosiations dan centang yang privet subnet
Topologi VPC yang sudah di buat

Penutup
Sahabat Blog Learning & Doing demikianlah penjelasan mengenai Cara Membuat Infra di AWS – VPC – Part 1. Semoga Bermanfaat . Sampai ketemu lagi di postingan berikut nya.